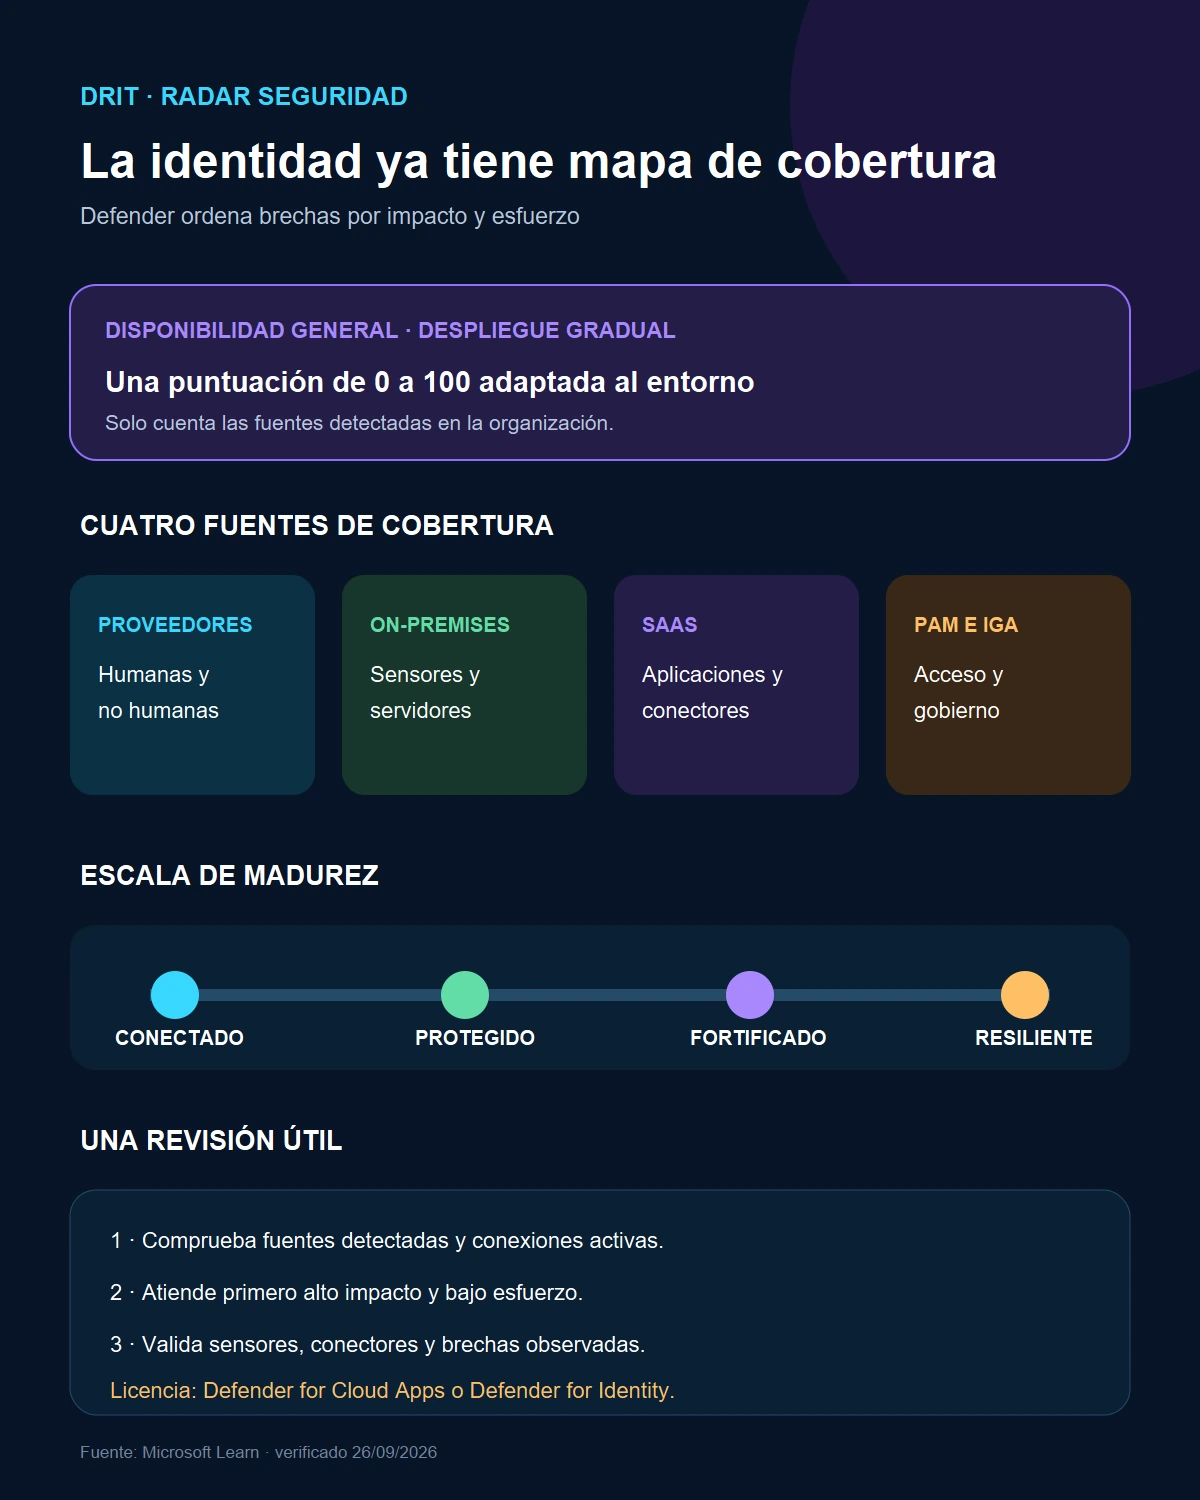
Las identidades no viven en un único directorio. Hay cuentas humanas y de servicio, aplicaciones SaaS, servidores locales, proveedores externos y herramientas de acceso privilegiado. Microsoft Defender incorpora una vista de cobertura y madurez que intenta responder qué partes están conectadas, cuáles están protegidas y dónde empezar a cerrar huecos.
Microsoft anunció en septiembre la disponibilidad general de Identity Security dashboard y Coverage & Maturity. La página sigue desplegándose gradualmente, por lo que una organización puede cumplir los requisitos y no verla todavía. Se accede desde el portal Defender, en Identities > Coverage and maturity.
Una puntuación que depende de tu entorno
El nivel de madurez se calcula de 0 a 100 combinando la cobertura de las fuentes detectadas. Lo importante es que una integración que no existe en la organización no penaliza la nota. Los niveles progresan desde Connected hasta Protected, Fortified y Resilient.
La vista agrupa cuatro áreas. Los proveedores de identidad incluyen identidades humanas y no humanas; on-premises revisa servidores y sensores de Defender for Identity; SaaS muestra aplicaciones observadas y conectores; y PAM e IGA recoge integraciones de acceso privilegiado y gobierno de identidades.
Cada tarjeta enseña el número de identidades protegidas, conexiones activas, puntuación de cobertura y acciones pendientes. Si un sensor o conector tiene problemas de salud, la tarjeta enlaza con la incidencia correspondiente. La página también propone hasta cinco tareas de configuración, ordenadas para mostrar primero las de mayor impacto y menor esfuerzo estimado.
Requisitos y límites que conviene comprobar
Para usar Coverage & Maturity se necesita una licencia de Microsoft Defender for Cloud Apps o Microsoft Defender for Identity y, como mínimo, el rol Security Reader. Las tarjetas visibles dependen de la licencia y de las fuentes presentes en cada tenant.
En Active Directory local hay una condición adicional: el sensor de Defender for Identity versión 3 requiere Defender for Endpoint. Los servidores que lo tengan pueden activarse desde la página de sensores; los demás necesitan seguir usando el sensor versión 2 y no aparecerán en esa activación.
La puntuación mide despliegue y conexiones, no garantiza que una identidad esté libre de riesgo ni que los controles funcionen como espera el negocio. Tampoco sustituye una revisión de privilegios, acceso condicional, cuentas de emergencia o procesos de incorporación y baja.
Cómo la convertiría en un plan de mejora
Haría una captura inicial de las cuatro fuentes y elegiría dos tareas de alto impacto y bajo esfuerzo. Para cada una anotaría propietario, cambio previsto, dependencia, ventana y evidencia de cierre. Después repetiría la medición para comprobar si la cobertura aumenta y si desaparece la brecha concreta.
No perseguiría un 100 por motivos cosméticos. Si Defender detecta una aplicación compatible que la organización no piensa conectar, la decisión debería quedar documentada con riesgo, control alternativo y fecha de revisión. Una excepción explicada vale más que una conexión activada sin gobierno.
También separaría cobertura de eficacia. La primera pregunta es si la fuente está conectada y sana; la segunda, si genera señales útiles, encuentra identidades problemáticas y permite responder. Esa combinación convierte el panel en una herramienta de priorización, no en otra nota para el informe mensual.
La nueva vista puede ser especialmente útil para equipos híbridos que hasta ahora revisaban sensores, conectores y socios en pantallas diferentes. El beneficio real llegará si cada brecha visible termina en una decisión trazable: corregir, aceptar temporalmente o compensar.
Fuentes oficiales: Coverage and maturity en Microsoft Learn y novedades de Microsoft Defender XDR.